Άγιος Νικόλαος: Οι νέες διαδικτυακές απάτες, οι κίνδυνοι της Τεχνητής Νοημοσύνης και τα «όπλα» προστασίας
Οι προκλήσεις της ψηφιακής πραγματικότητας βρέθηκαν στο επίκεντρο εκδήλωσης στον Άγιο Νικόλαο, ενώ η προσέλευση του κόσμου ήταν πρωτοφανής!


Οι διαδικτυακές απάτες εξελίσσονται διαρκώς και οι κυβερνοεγκληματίες αξιοποιούν πλέον και τις δυνατότητες της Τεχνητής Νοημοσύνης, ενώ ένα και μόνο απρόσεκτο «κλικ» μπορεί να αποδειχθεί αρκετό για να θέσει σε κίνδυνο προσωπικά δεδομένα, τραπεζικούς λογαριασμούς και ευαίσθητες πληροφορίες!
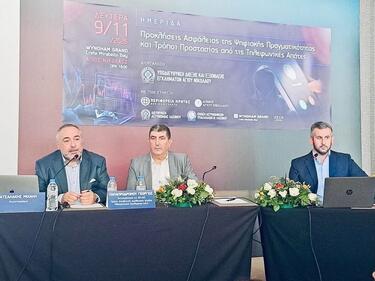
Σε αυτή τη νέα, σύνθετη ψηφιακή πραγματικότητα και στους τρόπους με τους οποίους μπορούν να προστατευθούν οι πολίτες αναφέρθηκε ο Αντιστράτηγος ε.α. της Ελληνικής Αστυνομίας, Γιώργος Παπαπροδρόμου, κατά τη διάρκεια εκδήλωσης με θέμα «Προκλήσεις ασφάλειας της ψηφιακής πραγματικότητας», που πραγματοποιήθηκε χθες στον Άγιο Νικόλαο ενώ η παρουσία του κόσμου ήταν πρωτοφανής με περίπου 400 άτομα να δίνουν το "παρών"! Παράλληλα, δεκάδες ήταν οι πολίτες δεν μπόρεσαν να μπουν στην αίθουσα και αναγκάστηκαν να φύγουν...
Με επίκεντρο το κυβερνοέγκλημα, τις σύγχρονες μορφές ηλεκτρονικής εξαπάτησης, την προστασία των προσωπικών δεδομένων και τις νέες απειλές, λοιπόν, που δημιουργεί η τεχνολογική εξέλιξη, ο κ. Παπαπροδρόμου ανέδειξε τη σημασία της ενημέρωσης και της πρόληψης. Άλλωστε, όπως επισημαίνεται και στα συμπεράσματα της παρουσίασής του, οι απάτες αποτελούν το συνηθέστερο αδίκημα στον κυβερνοχώρο, ενώ η κυβερνοασφάλεια δεν αφορά αποκλειστικά τους ειδικούς της τεχνολογίας, αλλά το σύνολο της κοινωνίας.
Η Τεχνητή Νοημοσύνη αλλάζει και το κυβερνοέγκλημα
Ιδιαίτερη έμφαση δόθηκε στον τρόπο με τον οποίο η Τεχνητή Νοημοσύνη μεταβάλλει το τοπίο των διαδικτυακών απειλών, παρέχοντας στους επιτήδειους νέες δυνατότητες εξαπάτησης. Η δημιουργία ψεύτικων εικόνων, βίντεο και ηχητικών μηνυμάτων, που μπορεί να εμφανίζονται ιδιαίτερα πειστικά, αποτελεί μία από τις σημαντικότερες προκλήσεις της εποχής.
Τα λεγόμενα deepfakes μπορούν να χρησιμοποιηθούν για την πλαστοπροσωπία, την παραπλάνηση και την απόσπαση χρημάτων, καθιστώντας ακόμη δυσκολότερη τη διάκριση ανάμεσα στο πραγματικό και το κατασκευασμένο περιεχόμενο.
Στην παρουσίαση περιλαμβάνονται χαρακτηριστικές περιπτώσεις διεθνών απατών, στις οποίες χρησιμοποιήθηκαν τεχνολογίες τεχνητής νοημοσύνης για την προσποίηση της ταυτότητας στελεχών επιχειρήσεων, με αποτέλεσμα την πρόκληση σημαντικών οικονομικών απωλειών.
Παράλληλα, επισημαίνεται ότι τα προσωπικά μας δεδομένα αποτελούν βασικό στόχο των κυβερνοεγκληματιών. Η συνεχής παρουσία στα μέσα κοινωνικής δικτύωσης, οι διαδικτυακές συναλλαγές και η χρήση πολλαπλών ψηφιακών υπηρεσιών δημιουργούν ένα περιβάλλον στο οποίο η προστασία της ιδιωτικότητας αποκτά ολοένα μεγαλύτερη σημασία.
Από τα παραπλανητικά μηνύματα μέχρι τις επενδυτικές απάτες
Ένα σημαντικό μέρος της παρουσίασης αφιερώθηκε στις διαφορετικές μορφές διαδικτυακής απάτης και στις μεθόδους που χρησιμοποιούνται για να παγιδεύσουν ανυποψίαστους πολίτες.
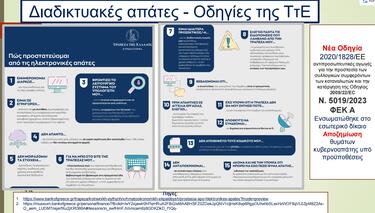
Μεταξύ αυτών περιλαμβάνονται η αποστολή παραπλανητικών μηνυμάτων ηλεκτρονικού ταχυδρομείου και SMS, η δημιουργία πλαστών ιστοσελίδων, οι τηλεφωνικές απάτες, αλλά και η χρήση κακόβουλων συνδέσμων ή ακόμη και κωδικών QR.
Οι επιτήδειοι επιχειρούν συχνά να εμφανιστούν ως εκπρόσωποι τραπεζών, εταιρειών ή άλλων αξιόπιστων φορέων, προκειμένου να αποσπάσουν κωδικούς πρόσβασης, οικονομικά στοιχεία ή προσωπικές πληροφορίες.
Ιδιαίτερη αναφορά γίνεται επίσης στις επενδυτικές απάτες και στους κινδύνους που σχετίζονται με τα κρυπτονομίσματα, με βασικό μήνυμα ότι η ενημέρωση αποτελεί την καλύτερη επένδυση πριν από οποιαδήποτε οικονομική απόφαση.
Στο μικροσκόπιο μπαίνουν και οι επιθέσεις με κακόβουλο λογισμικό, όπως το ransomware, μέσω του οποίου εγκληματίες μπορούν να κλειδώσουν αρχεία και πληροφοριακά συστήματα, απαιτώντας χρήματα για την αποκατάσταση της πρόσβασης.
Οι συνέπειες, ωστόσο, δεν περιορίζονται στις οικονομικές απώλειες. Οι κυβερνοεπιθέσεις μπορούν να επηρεάσουν επιχειρήσεις, οργανισμούς, δημόσιες υπηρεσίες και κρίσιμες υποδομές, διαταράσσοντας ακόμη και βασικές λειτουργίες της καθημερινότητας.
Πώς μπορούμε να προστατευθούμε
Ο Γιώργος Παπαπροδρόμου παρουσίασε μια σειρά από πρακτικές συμβουλές που μπορούν να περιορίσουν σημαντικά τον κίνδυνο εξαπάτησης. Μεταξύ άλλων, υπογραμμίζεται η ανάγκη να μην κοινοποιούνται ποτέ προσωπικοί ή τραπεζικοί κωδικοί πρόσβασης, να αποφεύγεται το άνοιγμα ύποπτων συνδέσμων και συνημμένων αρχείων και να χρησιμοποιούνται ισχυροί, διαφορετικοί κωδικοί για κάθε λογαριασμό.
Εξίσου σημαντική είναι η τακτική ενημέρωση του λογισμικού των ηλεκτρονικών συσκευών, η χρήση προγραμμάτων προστασίας και ο συστηματικός έλεγχος των τραπεζικών συναλλαγών.
Ιδιαίτερη βαρύτητα δίνεται και στην άμεση αντίδραση σε περίπτωση απάτης. Όσοι διαπιστώσουν ύποπτη συναλλαγή θα πρέπει να επικοινωνούν χωρίς καθυστέρηση με την τράπεζά τους, να αναζητούν βοήθεια και να αναφέρουν το περιστατικό στις αρμόδιες αρχές.
Ένα ακόμη μήνυμα της παρουσίασης αφορά την ανάγκη να σπάσει η σιωπή γύρω από τις διαδικτυακές απάτες. Η ενημέρωση του οικογενειακού και κοινωνικού περιβάλλοντος, καθώς και η καταγγελία ακόμη και μιας απόπειρας εξαπάτησης, μπορούν να συμβάλουν στην προστασία περισσότερων ανθρώπων.
Η κυβερνοασφάλεια είναι υπόθεση όλων
Πέρα από τις ατομικές πρακτικές προστασίας, ο ίδιος στάθηκε στην ανάγκη διαμόρφωσης μιας ευρύτερης κουλτούρας κυβερνοασφάλειας, με έμφαση στην εκπαίδευση, την ανάπτυξη ψηφιακών δεξιοτήτων και την προστασία των ευάλωτων κοινωνικών ομάδων.
Στις προτεραιότητες που παρουσιάστηκαν περιλαμβάνονται η ενίσχυση της συνεργασίας μεταξύ δημόσιων φορέων, πανεπιστημίων, ερευνητικών κέντρων και επιστημονικών οργανισμών, καθώς και η θεσμική θωράκιση απέναντι στις νέες μορφές εγκληματικότητας.
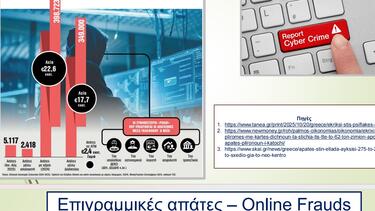
Παράλληλα, αναδείχθηκε η ανάγκη ενίσχυσης του πλαισίου που διέπει την Τεχνητή Νοημοσύνη, την προστασία των προσωπικών δεδομένων και την αποτελεσματικότερη αντιμετώπιση του κυβερνοεγκλήματος.
Το ζήτημα, όπως προκύπτει από την παρουσίαση, υπερβαίνει την ασφάλεια των ηλεκτρονικών συσκευών και των συναλλαγών. Συνδέεται με τη λειτουργία της κοινωνίας, την προστασία της δημοκρατίας και τον σεβασμό των ανθρωπίνων δικαιωμάτων.
Το κεντρικό συμπέρασμα είναι ότι ο κυβερνοχώρος αποτελεί πλέον αναπόσπαστο μέρος της καθημερινότητας, με απειλές που επηρεάζουν πολίτες, επιχειρήσεις και κυβερνήσεις. Η αποτελεσματική αντιμετώπισή τους απαιτεί διαρκή επαγρύπνηση, ενημέρωση και προετοιμασία.
Με την επισήμανση ότι η τεχνολογία πρέπει να υπηρετεί τον άνθρωπο και την ευημερία του, η παρουσίαση ολοκληρώνεται με ένα αισιόδοξο μήνυμα για τον ρόλο που μπορεί να διαδραματίσει ο καθένας στη διαμόρφωση ενός ασφαλέστερου ψηφιακού μέλλοντος.
Τι δείχνουν τα στοιχεία της Διεύθυνσης Αστυνομίας Λασιθίου
Από το υποτιθέμενο τροχαίο ατύχημα ενός συγγενικού προσώπου μέχρι τα παραπλανητικά μηνύματα που εμφανίζονται να προέρχονται από δημόσιες υπηρεσίες και τις τηλεφωνικές κλήσεις με φωνές που έχουν δημιουργηθεί μέσω τεχνητής νοημοσύνης, οι μέθοδοι που χρησιμοποιούν οι επιτήδειοι για να εξαπατήσουν ανυποψίαστους πολίτες γίνονται ολοένα και πιο σύνθετες.
Ο φόβος, ο αιφνιδιασμός, η πίεση χρόνου και η επίκληση μιας δήθεν επείγουσας κατάστασης αποτελούν τα βασικά εργαλεία των δραστών, οι οποίοι επιχειρούν να αποσπάσουν χρήματα, τραπεζικούς κωδικούς, προσωπικά δεδομένα ή ακόμη και να αποκτήσουν πρόσβαση στις κατοικίες των θυμάτων τους.
Οι διαφορετικές μορφές εξαπάτησης, οι πρακτικές που ακολουθούν οι δράστες και, κυρίως, οι τρόποι με τους οποίους μπορούν να προστατευτούν οι πολίτες ήταν το αντικείμενο της εισήγησης του Διευθυντή της Υποδιεύθυνσης Δίωξης και Εξιχνίασης Εγκλημάτων Αγίου Νικολάου, Αστυνόμου Πέτρο Ζερβάκη.
Στην παρουσίαση περιελήφθησαν, επίσης, στατιστικά στοιχεία της Διεύθυνσης Αστυνομίας Λασιθίου για την περίοδο από το 2021 έως και το πρώτο εννεάμηνο του 2026, καθώς και αναφορά στις πρόσφατες αλλαγές του νομοθετικού πλαισίου για την αντιμετώπιση της απάτης.
Τι δείχνουν τα στοιχεία για τις απάτες στο Λασίθι
Σύμφωνα με τα στοιχεία της Διεύθυνσης Αστυνομίας Λασιθίου, οι καταγγελίες για απάτες με υπολογιστή ανήλθαν σε 11 το 2021, 13 το 2022 και 10 το 2023, ενώ μειώθηκαν σε 6 το 2024 και 5 το 2025. Κατά το πρώτο εννεάμηνο του 2026 έχουν καταγραφεί 2 καταγγελίες.
Διαφορετική είναι η εικόνα στις τηλεφωνικές απάτες, όπου καταγράφηκαν 5 καταγγελίες το 2021, ισάριθμες το 2022, 6 το 2023 και 8 το 2024. Το 2025 οι καταγγελίες περιορίστηκαν σε 4, ενώ άλλες 4 καταγράφηκαν κατά τους πρώτους εννέα μήνες του 2026.
Σε ό,τι αφορά τις εξιχνιάσεις, στις απάτες με υπολογιστή καταγράφηκαν 3 το 2021, 2 το 2024 και 3 το 2025, ενώ στις τηλεφωνικές απάτες σημειώθηκαν 2 το 2021, 2 το 2023 και μία το 2025.
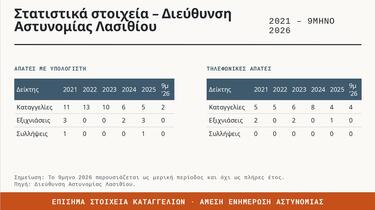
Αξίζει να σημειωθεί ότι τα στοιχεία του 2026 αφορούν μόνο το πρώτο εννεάμηνο και δεν μπορούν να συγκριθούν ως πλήρες έτος με τις προηγούμενες χρονιές. Παράλληλα, πρόκειται για επίσημα στοιχεία καταγγελιών και όχι κατ' ανάγκη για το σύνολο των περιστατικών που έχουν σημειωθεί.
Τα έξι σενάρια που χρησιμοποιούν οι απατεώνες
Ιδιαίτερη έμφαση δόθηκε στις συνηθέστερες μεθόδους που χρησιμοποιούν οι επιτήδειοι, οι οποίοι συχνά εμφανίζονται με ψεύτικες ιδιότητες και αξιοποιούν την αγωνία ή την εμπιστοσύνη των θυμάτων τους.
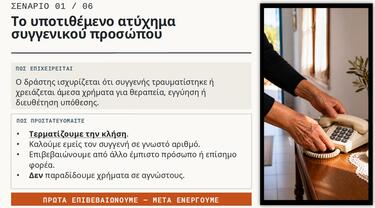
Μία από τις πλέον χαρακτηριστικές περιπτώσεις είναι το υποτιθέμενο ατύχημα συγγενικού προσώπου. Ο δράστης επικοινωνεί τηλεφωνικά με το θύμα και ισχυρίζεται ότι κάποιο αγαπημένο του πρόσωπο έχει τραυματιστεί ή χρειάζεται επειγόντως χρήματα για θεραπεία, εγγύηση ή διευθέτηση κάποιας υπόθεσης. Στόχος είναι να προκαλέσει πανικό και να εξασφαλίσει την παράδοση χρημάτων χωρίς να προηγηθεί οποιαδήποτε επιβεβαίωση.
Αντίστοιχα, σε άλλες περιπτώσεις οι δράστες εμφανίζονται ως υπάλληλοι τραπεζών, επιχειρώντας να αποσπάσουν PIN, κωδικούς ηλεκτρονικής τραπεζικής, στοιχεία καρτών ή μοναδικούς κωδικούς μιας χρήσης (OTP). Συχνά ζητούν από το θύμα να εγκρίνει μια συναλλαγή, παρουσιάζοντάς την ως αναγκαία διαδικασία για την προστασία του λογαριασμού του.
Ένα ακόμη συνηθισμένο τέχνασμα είναι η επίκληση επιδομάτων, επιστροφών χρημάτων ή αναδρομικών συντάξεων. Οι επιτήδειοι προσποιούνται ότι εκπροσωπούν δημόσια υπηρεσία και ζητούν από τους πολίτες να ακολουθήσουν συγκεκριμένους συνδέσμους ή να καταχωρίσουν προσωπικά και τραπεζικά στοιχεία.
Στο ίδιο πλαίσιο εντάσσονται οι τηλεφωνικές επικοινωνίες από υποτιθέμενους λογιστές, οι οποίοι επικαλούνται επιδόματα θέρμανσης, ηλεκτρικού ρεύματος ή άλλες οικονομικές παροχές, προκειμένου να αποκτήσουν πρόσβαση σε ευαίσθητα δεδομένα.
Ιδιαίτερη προσοχή απαιτείται και στις περιπτώσεις όπου κάποιος εμφανίζεται ως τεχνικός ή εκπρόσωπος οργανισμού κοινής ωφέλειας. Με πρόσχημα μια βλάβη, διαρροή ή πρόβλημα σε μετρητή, μπορεί να επιχειρήσει να εισέλθει στην κατοικία ή να πείσει τον ένοικο να συγκεντρώσει χρήματα και κοσμήματα δήθεν για λόγους ασφαλείας.
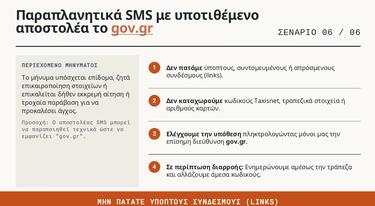
Τέλος, ολοένα και πιο παραπλανητικά γίνονται τα SMS που εμφανίζονται να προέρχονται από το gov.gr. Τα μηνύματα μπορεί να αναφέρονται σε εκκρεμείς αιτήσεις, επιδόματα, επικαιροποίηση στοιχείων ή ακόμη και τροχαίες παραβάσεις. Όπως επισημαίνεται στην παρουσίαση, είναι τεχνικά δυνατό να παραποιηθεί η ένδειξη του αποστολέα, με αποτέλεσμα ένα κακόβουλο μήνυμα να εμφανίζεται ως προερχόμενο από επίσημη υπηρεσία.
Όταν η τεχνητή νοημοσύνη "μιμείται" τη φωνή ενός συγγενή
Μία από τις πλέον ανησυχητικές διαστάσεις των σύγχρονων μορφών εξαπάτησης αφορά την αξιοποίηση της τεχνητής νοημοσύνης. Πλέον, ακόμη και μια γνώριμη φωνή στην άλλη άκρη της τηλεφωνικής γραμμής δεν αποτελεί από μόνη της απόδειξη ότι συνομιλούμε πράγματι με το συγκεκριμένο πρόσωπο. Η δυνατότητα παραποίησης ή μίμησης φωνής με εργαλεία AI δημιουργεί νέους κινδύνους, καθώς οι δράστες μπορούν να επιχειρήσουν να υποδυθούν συγγενικά ή άλλα οικεία πρόσωπα.
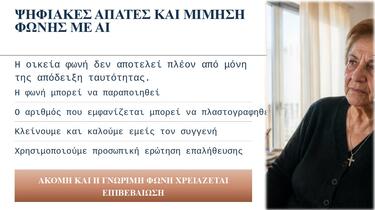
Επιπλέον, μπορεί να παραποιηθεί και ο τηλεφωνικός αριθμός που εμφανίζεται στην οθόνη του παραλήπτη, ενισχύοντας την ψευδή εντύπωση αξιοπιστίας. Η βασική οδηγία είναι όταν υπάρχει οποιαδήποτε υποψία, ο πολίτης πρέπει να διακόπτει την επικοινωνία και να καλεί ο ίδιος το συγγενικό πρόσωπο στον αριθμό που ήδη γνωρίζει. Μια προσωπική ερώτηση επαλήθευσης μπορεί επίσης να συμβάλει στην αναγνώριση μιας απόπειρας εξαπάτησης.
Η απάτη μπορεί να ξεκινήσει και από την πόρτα του σπιτιού
Πέρα από τις τηλεφωνικές και ηλεκτρονικές απάτες, σημαντικό μέρος της ενημέρωσης αφορούσε τα περιστατικά με φυσική παρουσία των δραστών. Οι πολίτες καλούνται να είναι ιδιαίτερα προσεκτικοί απέναντι σε άγνωστα πρόσωπα που εμφανίζονται στην κατοικία τους ως τεχνικοί, υπάλληλοι οργανισμών ή εκπρόσωποι εταιρειών. Μια στολή ή μια υπηρεσιακή κάρτα δεν αρκούν για να επιβεβαιώσουν την ταυτότητα του επισκέπτη. Είναι απαραίτητο να προηγείται ανεξάρτητος έλεγχος, με επικοινωνία στον επίσημο αριθμό του φορέα που υποτίθεται ότι εκπροσωπεί.
Επισημάνθηκε, ακόμη, η μέθοδος της απόσπασης προσοχής με τη συμμετοχή συνεργών. Σε αυτές τις περιπτώσεις, ένα πρόσωπο απασχολεί τον ένοικο, ενώ δεύτερο άτομο επιχειρεί να προσεγγίσει άλλους χώρους της κατοικίας ή να αφαιρέσει προσωπικά αντικείμενα και τιμαλφή.
Ανάλογη προσοχή χρειάζεται σε δρόμους, αγορές και ΑΤΜ, όπου άγνωστοι μπορεί να προσφερθούν να βοηθήσουν κατά την ανάληψη χρημάτων, επιχειρώντας στην πραγματικότητα να αποκτήσουν πρόσβαση στην τραπεζική κάρτα ή στον προσωπικό κωδικό του πολίτη.
Αυστηρότερο πλαίσιο για την εξαπάτηση ευάλωτων πολιτών
Ξεχωριστή αναφορά έγινε και στο νομοθετικό πλαίσιο για την αντιμετώπιση των απατών. Σύμφωνα με την παρουσίαση, με τον Ν. 5344/2026 προβλέπεται νέα κακουργηματική μορφή απάτης, όταν συντρέχουν συγκεκριμένες προϋποθέσεις που συνδέονται με την οργανωμένη και κατ' επάγγελμα δράση, καθώς και με την εκμετάλλευση της ευαλωτότητας του θύματος λόγω ηλικίας ή διανοητικής κατάστασης ή την πρόκληση φόβου, ταραχής και ανασφάλειας.
Για τη συγκεκριμένη περίπτωση προβλέπεται κάθειρξη έως οκτώ έτη και χρηματική ποινή, χωρίς να απαιτείται η οικονομική ζημία να υπερβαίνει τις 120.000 ευρώ. Όπως επισημάνθηκε, όταν συντρέχουν οι προβλεπόμενες προϋποθέσεις, ακόμη και μια απάτη μικρού χρηματικού ποσού μπορεί να αντιμετωπιστεί ως κακούργημα. Η συγκεκριμένη εξέλιξη αναδεικνύει τη βαρύτητα που αποδίδεται στην προστασία των ευάλωτων πολιτών, ιδιαίτερα απέναντι σε οργανωμένες πρακτικές εξαπάτησης.
- Υδρογονάνθρακες: 3 προσφορές για νέες σεισμικές έρευνες σε Κρήτη και δυτική Ελλάδα
- Οι διαμαρτυρίες των Συλλόγων γονέων για τα σχολικά δρομολόγια σε Επισκοπή και Σγουροκεφάλι και η απάντηση του Υπεραστικού ΚΤΕΛ
- Ο Δήμος Χερσονήσου εκπαιδεύει στελέχη του κι εκπροσώπους του Τουρισμού στους Μηχανισμούς Πολιτικής Προστασίας